

La ciberseguridad de una empresa ya no se limita a proteger servidores o cuentas de correo electrónico. También debe contemplar aquellos dispositivos que, aunque habitualmente se consideran maquinaria, están conectados a internet y pueden convertirse en una puerta de entrada para los atacantes.
Tres semanas después de un primer ciberataque que afectó a los sistemas de frío de unos 700 supermercados en Francia, un sabotaje de características similares golpeó durante la madrugada del lunes 2 de noviembre a decenas de establecimientos de Bélgica, Luxemburgo, Países Bajos, Suecia, Irlanda, Finlandia y Estonia.
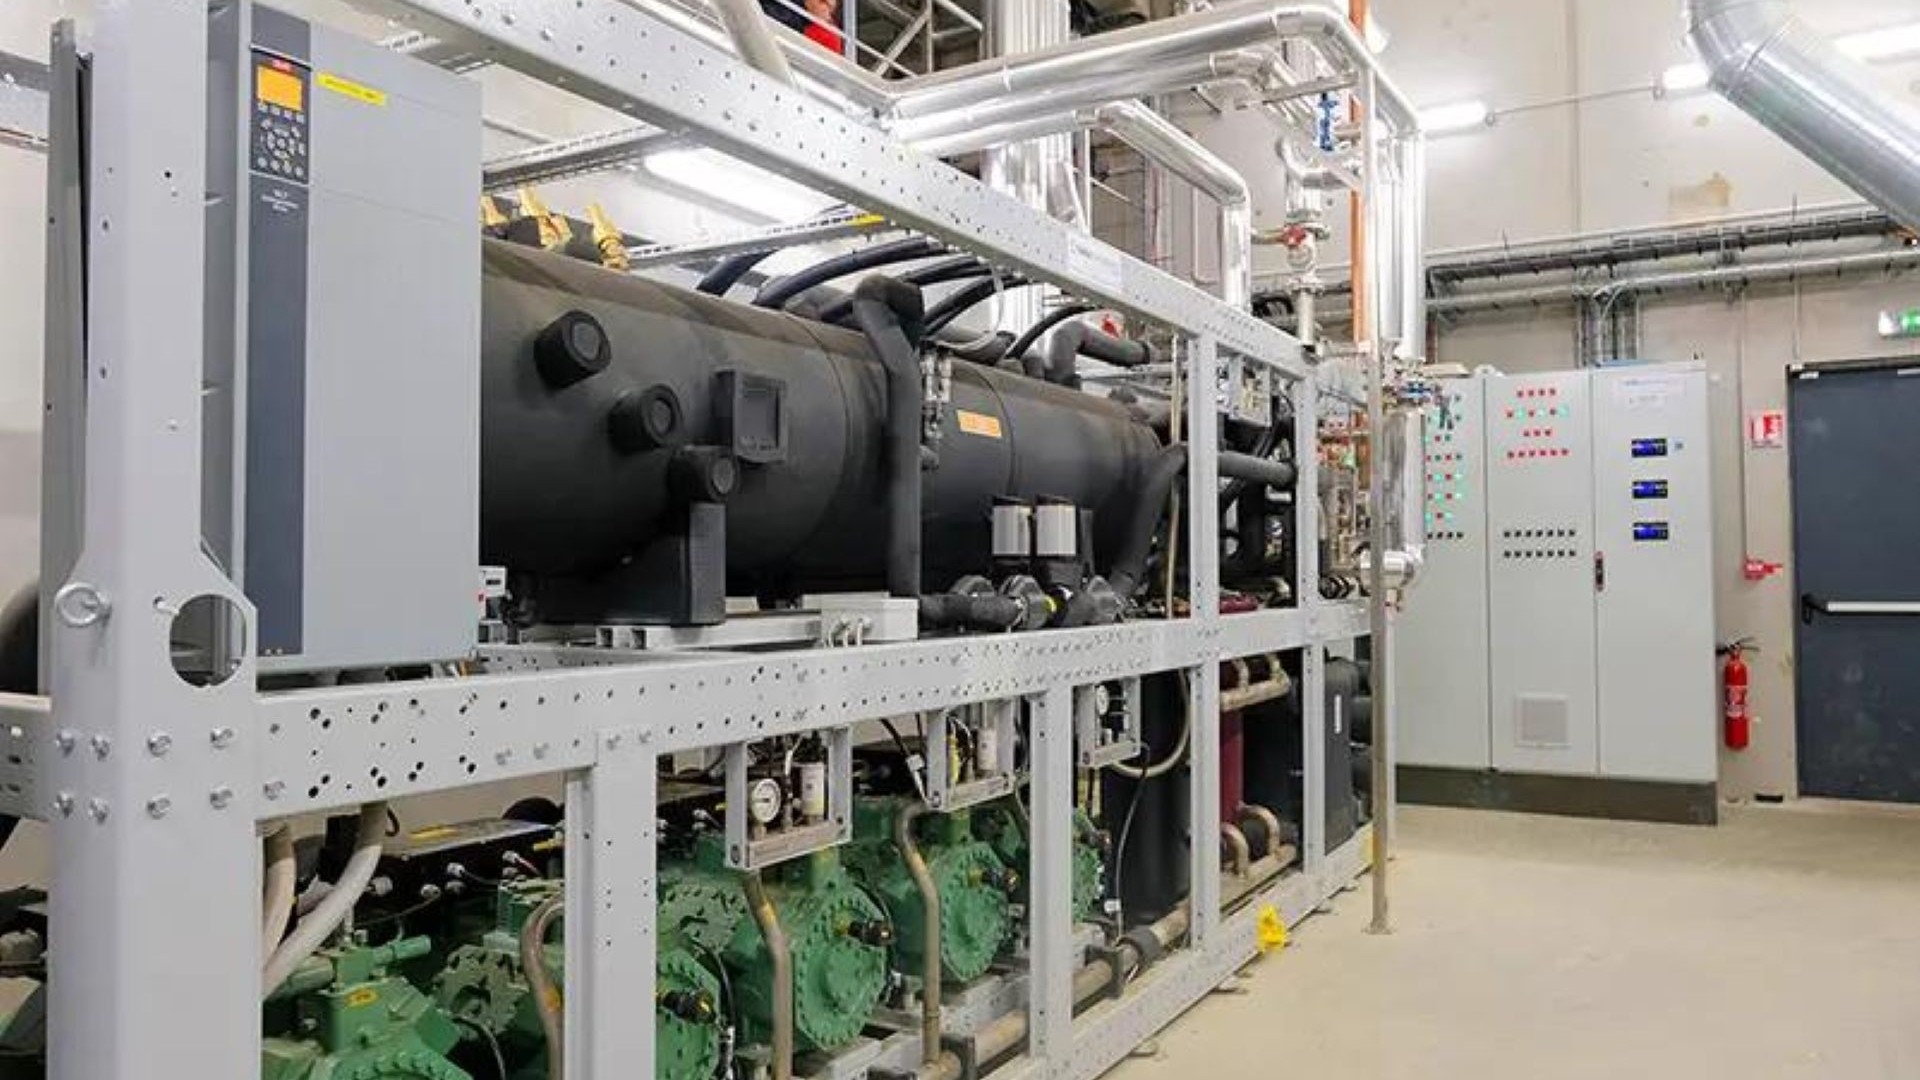
Los atacantes accedieron a través de internet a los controladores de refrigeración, equipos del proveedor Danfoss conectados a redes sin protección suficiente y que conservaban contraseñas predeterminadas. Desde ellos activaron el modo de descongelación y apagaron los compresores, provocando subidas de temperatura de entre 15°C y 50°C. El resultado fue la pérdida de toneladas de alimentos.
Desde Stoïk, compañía europea especializada en ciberseguridad y ciberseguros, explican que el incidente forma parte del aumento de los ataques ciberfísicos contra la tecnología operacional (OT), aquella que permite controlar máquinas y procesos físicos, en lugar de gestionar únicamente información.
«Es uno de los primeros ciberataques a gran escala contra el equipamiento de las tiendas que causa daños físicos, y el punto de entrada no fue un sistema crítico, sino un equipo corriente, accesible desde internet y sin actualizar», Juan Ignacio Ramallo, Country Manager de Stoïk en Iberia.
Cuando la maquinaria también es una puerta de entrada
El incidente evidencia un problema de gestión que puede pasar inadvertido en muchas organizaciones: los equipos industriales conectados no siempre forman parte de los inventarios tecnológicos ni de los protocolos de seguridad de las empresas.
«A menudo, estos equipos se gestionan como maquinaria y no como sistemas informáticos. Se protegen los ordenadores y el correo, pero el frío, la climatización o las cámaras quedan en manos del proveedor de mantenimiento, fuera del radar de quien gestiona la ciberseguridad», Diego Montojo, Suscriptor Ciber de Stoïk en Iberia.
En muchos establecimientos, las credenciales y la conexión remota de los sistemas de refrigeración están en manos de proveedores externos. La dirección del negocio puede desconocer incluso que determinados equipos están conectados a internet.
El riesgo aumenta cuando se trata de dispositivos antiguos que pueden llevar entre quince y veinte años funcionando sin recibir actualizaciones de seguridad. Según el análisis de Stoïk, la compañía había identificado unos 3.000 controladores de este tipo expuestos a internet en Francia, aproximadamente la mitad de los detectados en todo el mundo. La utilización del mismo modelo en cientos de establecimientos facilita que una vulnerabilidad pueda repetirse en diferentes negocios.
Siete medidas para proteger los sistemas conectados
En España, por el momento, no hay constancia de establecimientos afectados por este sabotaje concreto. Sin embargo, la exposición también preocupa: las empresas aseguradas por Stoïk en el país registraron en 2025 unos 11 incidentes por cada 100 compañías, por encima de la media de su cartera europea.
Ante este escenario, la compañía plantea una serie de medidas para reducir la exposición de las empresas y evitar que un fallo de seguridad termine convirtiéndose en una pérdida operativa y económica:
- Inventariar los dispositivos conectados. Identificar todos los equipos con acceso a internet, desde los sistemas de refrigeración y climatización hasta las cámaras y los terminales de caja.
- Aislar los sistemas de control. Situar los controladores industriales detrás de cortafuegos y evitar que tengan acceso directo desde internet.
- Actualizar o sustituir los equipos. Mantener al día el software y el firmware y planificar la renovación de aquellos dispositivos que ya no reciben parches de seguridad.
- Reforzar las credenciales. Cambiar las contraseñas predeterminadas, activar la autenticación de doble factor y controlar los accesos remotos de los proveedores.
- Comprobar las copias de seguridad. Mantener respaldos desconectados de la red y verificar periódicamente que pueden restaurarse.
- Vigilar los sistemas de forma continua. Establecer mecanismos de monitorización 24/7 y formar a los empleados para reconocer amenazas como el phishing.
- Preparar un plan B. Definir quién recibe las alertas, cómo se protege o traslada el inventario y qué procedimiento seguir ante una interrupción.
El sabotaje de los supermercados europeos deja una lección para las empresas: la seguridad digital también debe proteger aquello que mantiene el negocio en funcionamiento.
Identificar qué dispositivos están conectados, quién puede acceder a ellos y qué sucede cuando dejan de funcionar ya no es solo una cuestión técnica. Es parte de la gestión del riesgo, la continuidad operativa y la protección de los activos empresariales.